PHPの脆弱性を確認するには、制作会社に送る質問文と返答の見方
社長から「PHPのニュース、うちのサイトは大丈夫なのか?」と聞かれ、答えに詰まっていないでしょうか。
サイトは制作会社に任せきりで、PHPが何なのかも、自社サイトが関係するのかも分からない。首相がXで修正の適用を急ぐよう呼びかけたと聞いて(ITmedia NEWS)、焦りだけが募っている方もいるはずです。
自分でサーバーを触る必要はありません。委託先に送る問い合わせ文と、返事のどこを見ればよいかが分かれば、今日のうちに社長へ答えを返せます。
PHPの脆弱性は、WordPressで作ったサイトにも関係するのか
社長の「うちのサイトは大丈夫なのか?」に答えるには、まず関係があるかどうかから見ていきましょう。WordPressで作ったサイトなら、今回の脆弱性に関係します。
PHP[1]は、ページが開かれるたびにサーバーの中で動き、画面を組み立てるプログラムの言語です。WordPress[2]は、このPHPの上で動く仕組みなのです。WordPressのテーマを提供するベクトル社も、PHPで動くすべてのサイトが影響を受ける可能性があると案内しています(株式会社ベクトル)。
今回の脆弱性は2件あり、IPA[3]はこれを組み合わせたものを「PHP2shell[4]」と呼んでいます(IPA)。社長には、次の言い方で伝わります。
ややこしいのは、サイトがいくつかの部品でできていて、部品ごとに更新する人が違うことです。オフィスビルで、建物の設備はビルの管理会社が、借りたフロアの内装は内装業者が手入れするのと似ています。WordPressには、プラグイン[5]と呼ばれる追加機能も載っています。
| 部品 | 何をしているか | 誰が更新するか |
|---|---|---|
| サーバーのPHP | 画面を組み立てる土台 | サーバーの種類で変わる |
| WordPress本体 | 管理画面と記事の表示 | 保守を任せている会社 |
| プラグイン | フォームなどの追加機能 | 保守を任せている会社 |
つまり、WordPress本体やプラグインを最新にしても、PHPは古いままのことがあります。PHPは、レンタルサーバー[6]ならサーバー会社が、専用サーバー[7]なら契約者か保守会社が更新します。
自社サイトがPHPで動いているか、どのサーバーにあるかを自分で調べる必要はありません。委託先への最初の質問で確かめられるので、次の文面を使ってください。
制作会社や保守会社に送る問い合わせ文
部品ごとに更新する人が違うと分かれば、何を聞けばよいかも見えてきます。答えが事実で返ってくる質問を、1通にまとめて送ります。
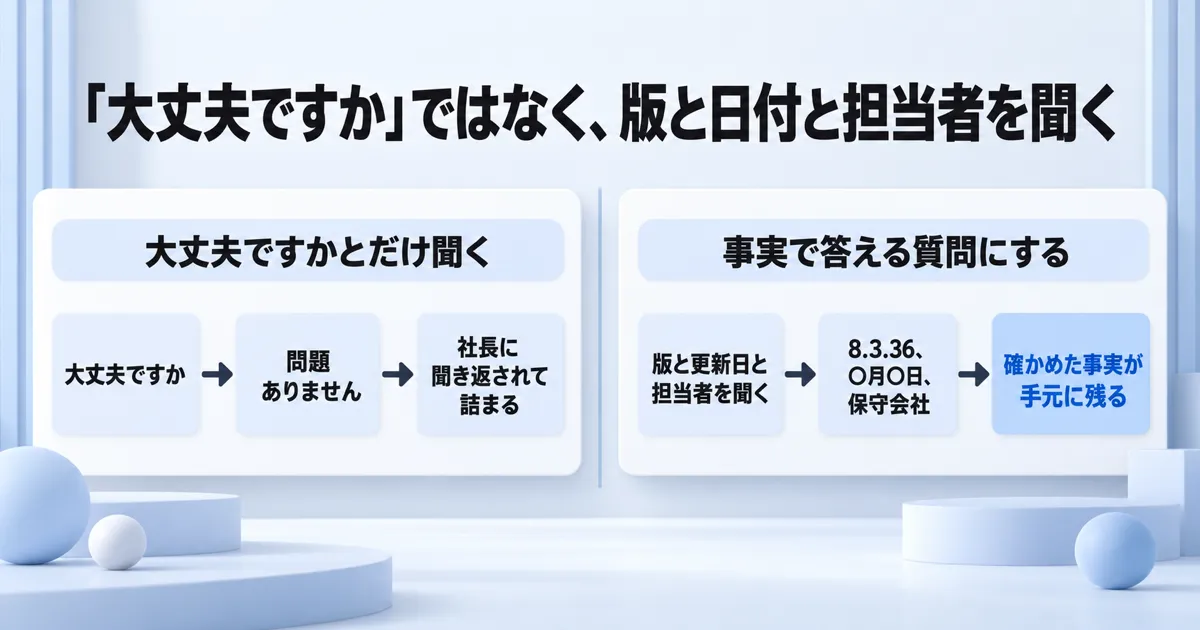
「大丈夫ですか」だけでは確かめられない
「大丈夫ですか?」とだけ送ると、「問題ありません」の一言で返ってくることがあります。それでは、誰が何を確かめたのかが手元に残りません。
社長に「何がどう問題ないの?」と聞き返されたら、答えに詰まってしまいます。聞くのは、版・日付・担当者のように、事実でしか答えられないことにしてください。
そのまま送れる問い合わせ文
〇〇の部分を自社の内容に置き換えれば、そのまま送れます。項目は、個人がQiita[8]にまとめた委託先への確認項目をもとに、窓口の担当者が送りやすい数に絞りました(Qiita(eiri_ai))。
件名:PHPの脆弱性への対応状況のご確認

〇〇株式会社
〇〇様

いつもお世話になっております。株式会社〇〇の〇〇です。
2026年10月21日に修正版が公開されたPHPの脆弱性(CVE-2026-109618、CVE-2026-109619)について、弊社サイトの対応状況を教えてください。

対象サイト:(サイトのURL)

1. このサイトはPHPやWordPressで動いていますか。
2. 本番サイトで動いているPHPの版を教えてください。
3. 修正の入った版(8.5.12、8.4.27、8.3.36、8.2.35のうち同じ系列のもの、またはそれ以降)に更新しましたか。更新した日時も教えてください。
4. 更新したのは貴社ですか、サーバー会社ですか。あわせて、サーバーの契約者がどちらかを教えてください。
5. WordPress本体とプラグインの更新状況を教えてください。
6. まだ更新していない場合は、どなたがいつまでに対応する予定ですか。

お手数ですが、〇月〇日〇時までにご返信をお願いいたします。文面にある「CVE-2026-109618」などは、脆弱性ごとに振られた番号(CVE[9])です。修正の入った版は、PHPの開発元が2026年10月21日に公開した8.5.12、8.4.27、8.3.36、8.2.35の4つです(The PHP Group(php.net))。
宛先と返事の期限の決め方
宛先は、保守契約を結んでいる相手です。制作会社と保守会社が別なら、保守会社に送ります。サーバーの契約者が分からなくても、文面の4番で聞けるので、そのまま送って大丈夫です。
返事の期限は、日時で文面に書いておきます。Qiitaの記事も、回答期限を確認項目の1つに入れています。社長に返す時刻から逆算して、期限を決めてください。
返ってきた答えのどこを見れば、パッチ適用済みと言えるか
問い合わせを送ったら、次に迷うのは返事の読み方です。では、「パッチ適用済み」とだけ返ってきたら、対応済みと言ってよいのでしょうか。
| 返ってきた言葉 | 対応済みと言えるか | 追加で聞くこと |
|---|---|---|
| 「問題ありません」だけ | 言えない | PHPの版と更新した日時 |
| 「パッチ適用済み」 | 版と日時があれば言える | 適用した版と提供元の修正案内 |
| 「レンタルサーバー側で対応」 | 告知と合えば言える | 告知の場所とサイトのPHPの版 |
| 「WordPressは最新です」 | 言えない | PHP本体の版と更新状況 |
つまり、PHPの版と更新した日時が書かれていない返事は、まだ対応済みとは言えません。
版の番号と更新した日を見る
版の番号は、先頭の「8.4」のような同じ系列の中で比べます。
- 8.5系なら8.5.12以上
- 8.4系なら8.4.27以上
- 8.3系なら8.3.36以上
- 8.2系なら8.2.35以上
8.3.36と8.4.27は系列が違うので、数字の大小では比べません。また、OS[10]の提供元が修正を取り込んだPHPは、番号がこの一覧と一致しないことがあります(The PHP Group(php.net))。その場合は、提供元の修正案内も一緒にもらってください。
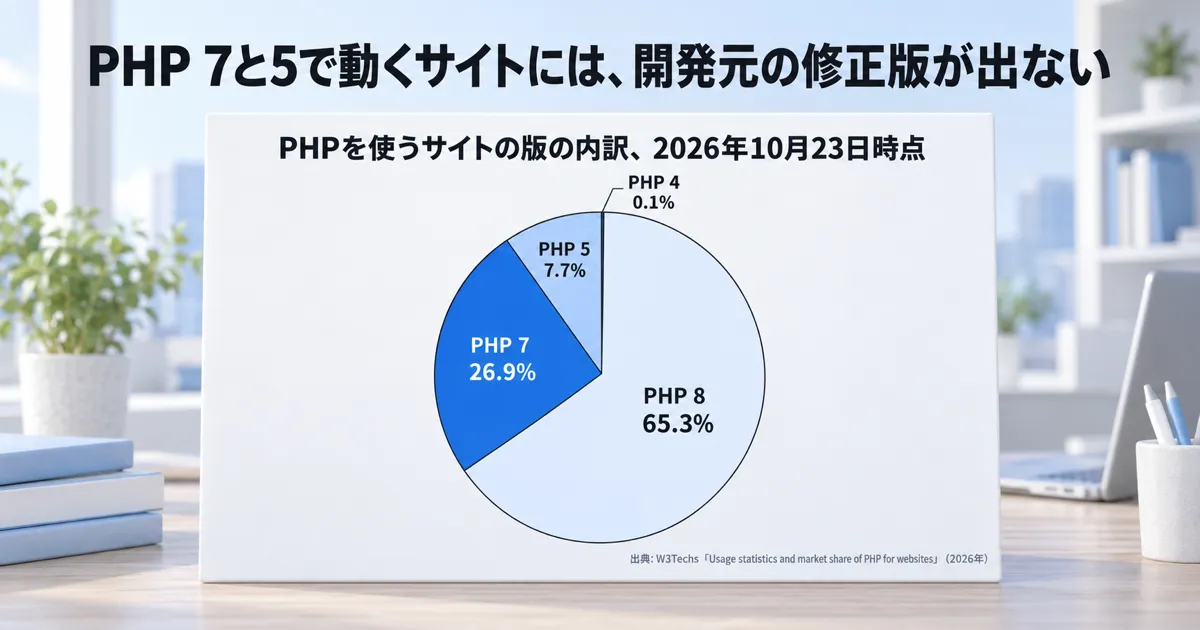
返事に7や5で始まる番号があったら要注意です。PHP 8.1以前は、開発元から修正版が出ません。2026年10月23日時点で、PHPを使うサイトの26.9%がPHP 7、7.7%がPHP 5です(W3Techs)。提供元が修正を取り込んでいるか、サポート中の版へ上げる予定かを聞きます。
「レンタルサーバー側で対応」と返ってきたとき
まず、サーバー会社の告知を確かめます。さくらインターネットの2026年10月22日の告知では、レンタルサーバは同社がPHPに修正を適用し、VPS[11]は利用者が更新するとしています(さくらインターネット株式会社)。
同じ会社でも、サービスによって更新する人が変わるのです。告知の場所と、自社サイトがその更新済みのPHPで動いているかを聞いてください。
社長に返す1文
更新だけで対策は終わりません。深刻度はCVSS[12] v4.0で9.2と伝えられています(ITmedia エンタープライズ)。JPCERT/CC[13]は、更新に加えて、攻撃を受けていないかの調査を求めています(JPCERT コーディネーションセンター)。
そこで、委託先にもう1問だけ聞いておきましょう。「攻撃を受けた形跡がないかは、どなたがどこまで調べましたか?」
答えがそろったら、社長には次のように返します。「当社サイトのPHPは、〇月〇日に保守会社の〇〇社が8.3.36へ更新しました。攻撃を受けた形跡の確認も、同社が進めています」
社長には「何版に、何月何日に、どこが更新したか」を1文で返してください。
保守契約が切れている、サーバーが自社契約のときは誰が対応するのか
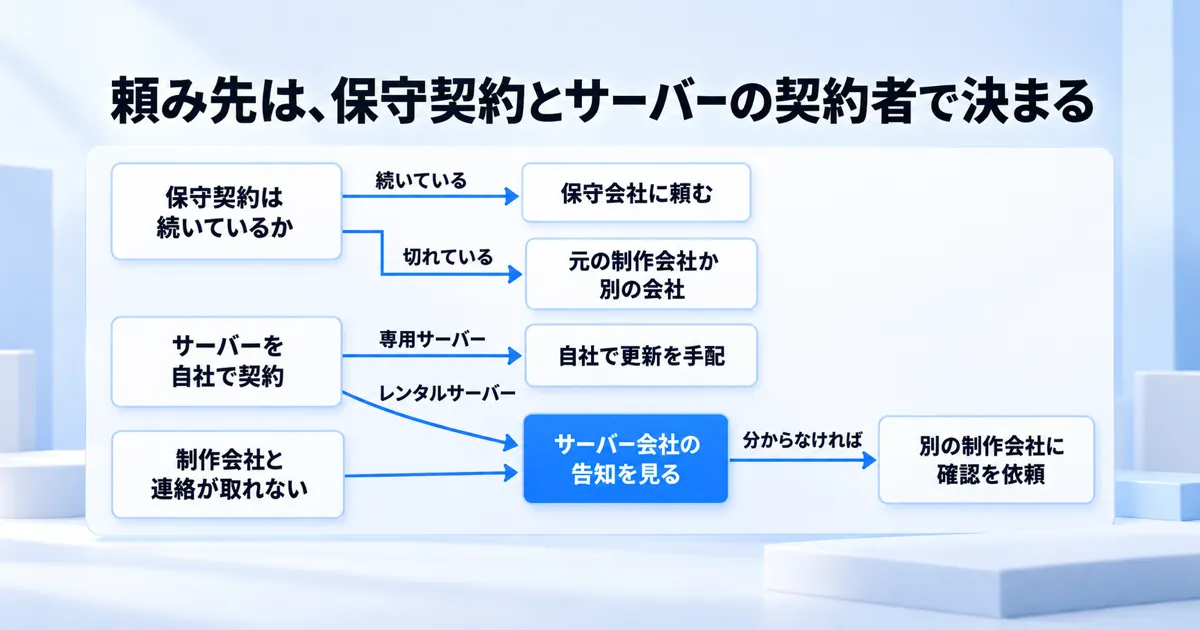
返事の読み方が分かっても、そもそも誰に送ればよいか分からない会社もあるはずです。頼み先は、保守契約が続いているかと、サーバーの契約者が誰かで決まります。
- 保守契約が続いている:保守会社に頼む
- 保守契約が切れている:元の制作会社に有償で頼むか、別の会社に頼む
- レンタルサーバーを自社で契約している:サーバー会社の告知を確かめる
- 専用サーバーを自社で契約している:更新するのは契約者側なので、自社で手配する
制作会社と連絡が取れないときは、まずサーバー会社の告知で、PHPが自動で更新されるかを確かめます。それでも分からなければ、別の制作会社に今回の確認だけを頼んでください。
IPAは、更新が終わるまで脆弱な状態を放置せず、有効な暫定対策が取れなければアクセスの遮断やサービスの一時停止が必要かを判断するよう求めています(IPA)。
日経クロステックは、委託先やクラウドの事業者が攻撃を受け、取引先にも被害が広がるケースが目立つと指摘しています(日経クロステック)。「誰かがやっているはず」のまま日が過ぎるのが、いちばん困る状態です。誰が対応するかを今日のうちに決め、宙に浮かせないでください。
次にAIが脆弱性を見つけたときに慌てないため、今日決めておくこと
ここまで読んで、問い合わせはもう送れそうだと感じた方もいるのではないでしょうか。作った文面は今回だけで終わらせず、社内の決まりにしておくと次に慌てずに済みます。
- 今日のうちに、問い合わせ文を保守を任せている会社へ送る
- 返ってきた答えを、窓口・PHPの版・更新した人と日付として1か所に残す
- 次に同じ騒ぎが起きたときに誰にどの文面を送るかと、保守契約に脆弱性への対応が含まれているかを決める
備品台帳にリースの満了日を書いておくのと同じで、記録に版が残っていれば、次の期限にも気づけます。たとえばPHP 8.2は、2026年12月31日にサポートが終わる予定です(The PHP Group(php.net))。
今回の2件のうち1件は、米国のセキュリティ企業Califが、OpenAI[14]の「GPT-5.6 Sol[15]」を使って見つけたものです。OpenAIは「今後数カ月で、AIによる同様の脆弱性発見が急増する」と予測しています(ITmedia NEWS)。
次の騒ぎが来ても、文面を一から考え直す必要はありません。同じ問い合わせ文を送り、同じところを見れば社長に返せます。窓口と確かめ方を、今のうちに決めておきましょう。
用語の注釈
- PHP Webサイトを動かすためのプログラムの言語です。ページが開かれるたびにサーバーの中で動き、表示する画面を組み立てます。 ↩
- WordPress サイトの記事やお知らせを管理画面から更新できる仕組みです。PHPで作られているため、動かすにはサーバーにPHPが要ります。 ↩
- IPA 独立行政法人情報処理推進機構の略です。国の機関として、ソフトウェアの脆弱性について注意喚起を出しています。 ↩
- PHP2shell 今回見つかったPHPの2件の脆弱性を組み合わせたものの呼び名です。IPAの注意喚起でこの名前が使われています。 ↩
- プラグイン WordPressに後から足す追加機能です。問い合わせフォームなどが、これで作られていることがあります。 ↩
- レンタルサーバー サーバー会社が管理する設備を、何社かで分け合って借りる形のサーバーです。PHPなどの更新はサーバー会社が受け持つことが多い形です。 ↩
- 専用サーバー 1台のサーバーを丸ごと借りる、または自社で持つ形です。中のソフトウェアの更新は、契約者か保守会社が受け持ちます。 ↩
- Qiita エンジニアが技術の記事を投稿して共有するサイトです。個人が書いた記事が多く載っています。 ↩
- CVE 世界共通で脆弱性に振られる番号です。番号で伝えると、どの脆弱性の話かを取り違えずに済みます。 ↩
- OS サーバーを動かす土台のソフトウェアです。OSの提供元が、PHPの修正を自社の形で配ることがあります。 ↩
- VPS 1台のサーバーを区切って、自分専用のサーバーのように使える借り方です。中のソフトウェアは利用者が管理します。 ↩
- CVSS 脆弱性の深刻度を0から10の点数で表す、世界共通の物差しです。数字が大きいほど深刻です。 ↩
- JPCERT/CC JPCERTコーディネーションセンターの略です。国内のセキュリティ事故の情報を集め、注意喚起を出している組織です。 ↩
- OpenAI ChatGPTなどを開発している米国の会社です。 ↩
- GPT-5.6 Sol OpenAIが提供するAIのモデルの1つです。今回はこれを使って脆弱性が見つかりました。 ↩